ニュースNEWS
ニュース
<><><><><><><><><><><><><><><><><><><><><><><><><><>
■EU CRAとPROFINET:コンプライアンス実現のための強固なベース■
<><><><><><><><><><><><><><><><><><><><><><><><><><>
"EU CRA & PROFINET: A Strong Basis for Compliance"
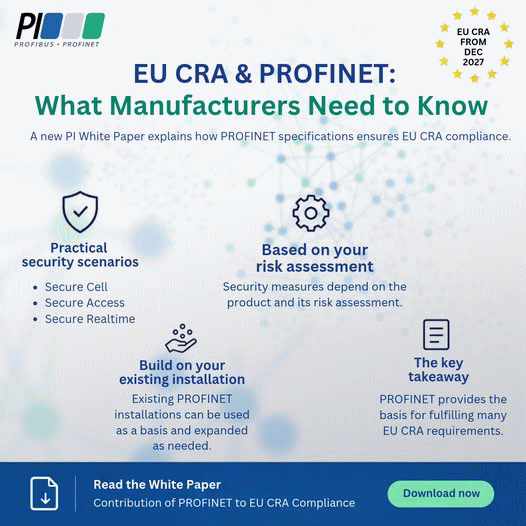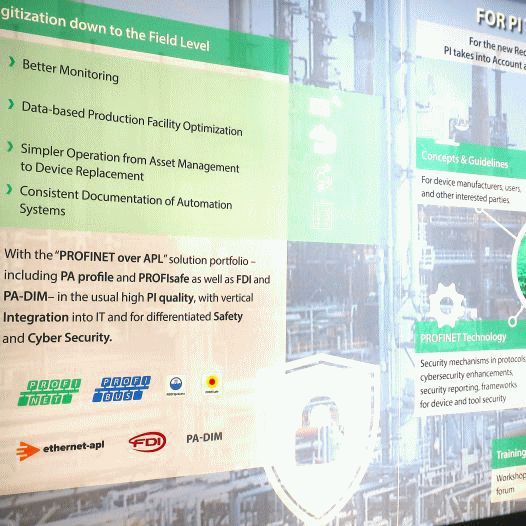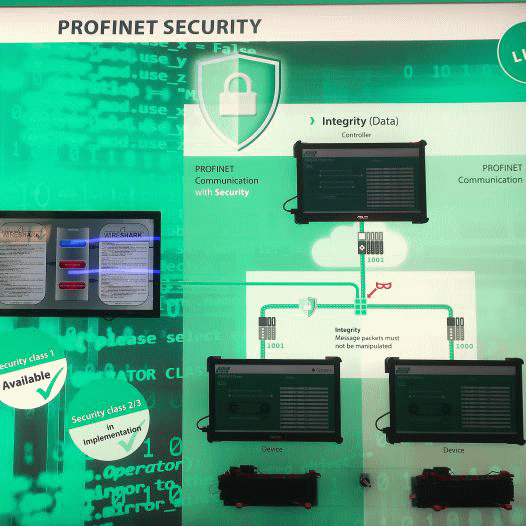
2027年12月より、EUサイバーレジリエンス法(EU CRA)に基づき、
デジタル要素を含む製品の製造業者には、
包括的なサイバーセキュリティ対策の導入が義務付けられます。
PROFINETは、現時点ですでにEU CRAの多くの要件を満たすための
ベースを提供しています。製造業者は、既存のPROFINETシステムを
ベースとして活用し、個々のサイバーセキュリティ・リスク評価に応じて
段階的にシステムを拡張していくことが可能です。
PI(PROFIBUS & PROFINET International)が発行した
新しいホワイトペーパーでは、PROFINETの仕様がいかにして
EU CRAへの適合を確実にするかについて解説しています。
重要な点として、多くの製造業者が既存のPROFINETシステムを
ベースとして利用し、必要に応じて拡張できることが挙げられます。
ただし、特定のプロトコルを実装したから自動的に
EU CRAに適合するわけではありません。
適合性については、各製品固有のサイバーセキュリティ・リスクや要件に
基づき、個別に評価する必要があります。
また、PIはガイドライン、認証、テストバンドル、
ネットワーク負荷耐性テスト(Netload Robustness Tests)、
およびサイバーセキュリティ・インシデント対応チーム(CSIRT)を
通じた追加のサポートも提供しています。
■ホワイトペーパー↓↓↓
White Paper
■PI Facebook紹介ページ↓↓↓
PI Facebook

ナビゲーション
バナースペース
IO-Linkコミュニティ ジャパン
〒141-0022
東京都品川区東五反田3-1-6
ウエストワールドビル4階
日本プロフィバス協会内
TEL 03-6450-3739
FAX 03-6450-3739
お問い合わせフォーム
NEWS アーカイブはこちらから